제품시크릿 인벤토리
어떤 키가 있고, 누가 처리해야 하는지 한곳에서.
스캔으로 찾은 키, 볼트에서 동기화한 항목, 직접 등록한 시크릿을 한곳에서 확인하세요. 출처와 확인 가능한 검증 결과를 검토하고 소유자를 지정해 처리 상태를 관리합니다.
- 보안 책임자
- 플랫폼 엔지니어
- 서비스 소유자
팀마다 이렇게 씁니다
같은 기능이라도 맡은 역할에 따라 하는 일이 다릅니다.
보안 책임자
인벤토리에 기록된 시크릿을 보고 무엇부터 처리할지 정합니다.
플랫폼 엔지니어
시크릿 매니저에 있는 키와 아직 코드에 남은 키를 맞춰 봅니다.
서비스 소유자
자신에게 지정된 키가 아직 필요한지, 누가 쓰는지 확인합니다.
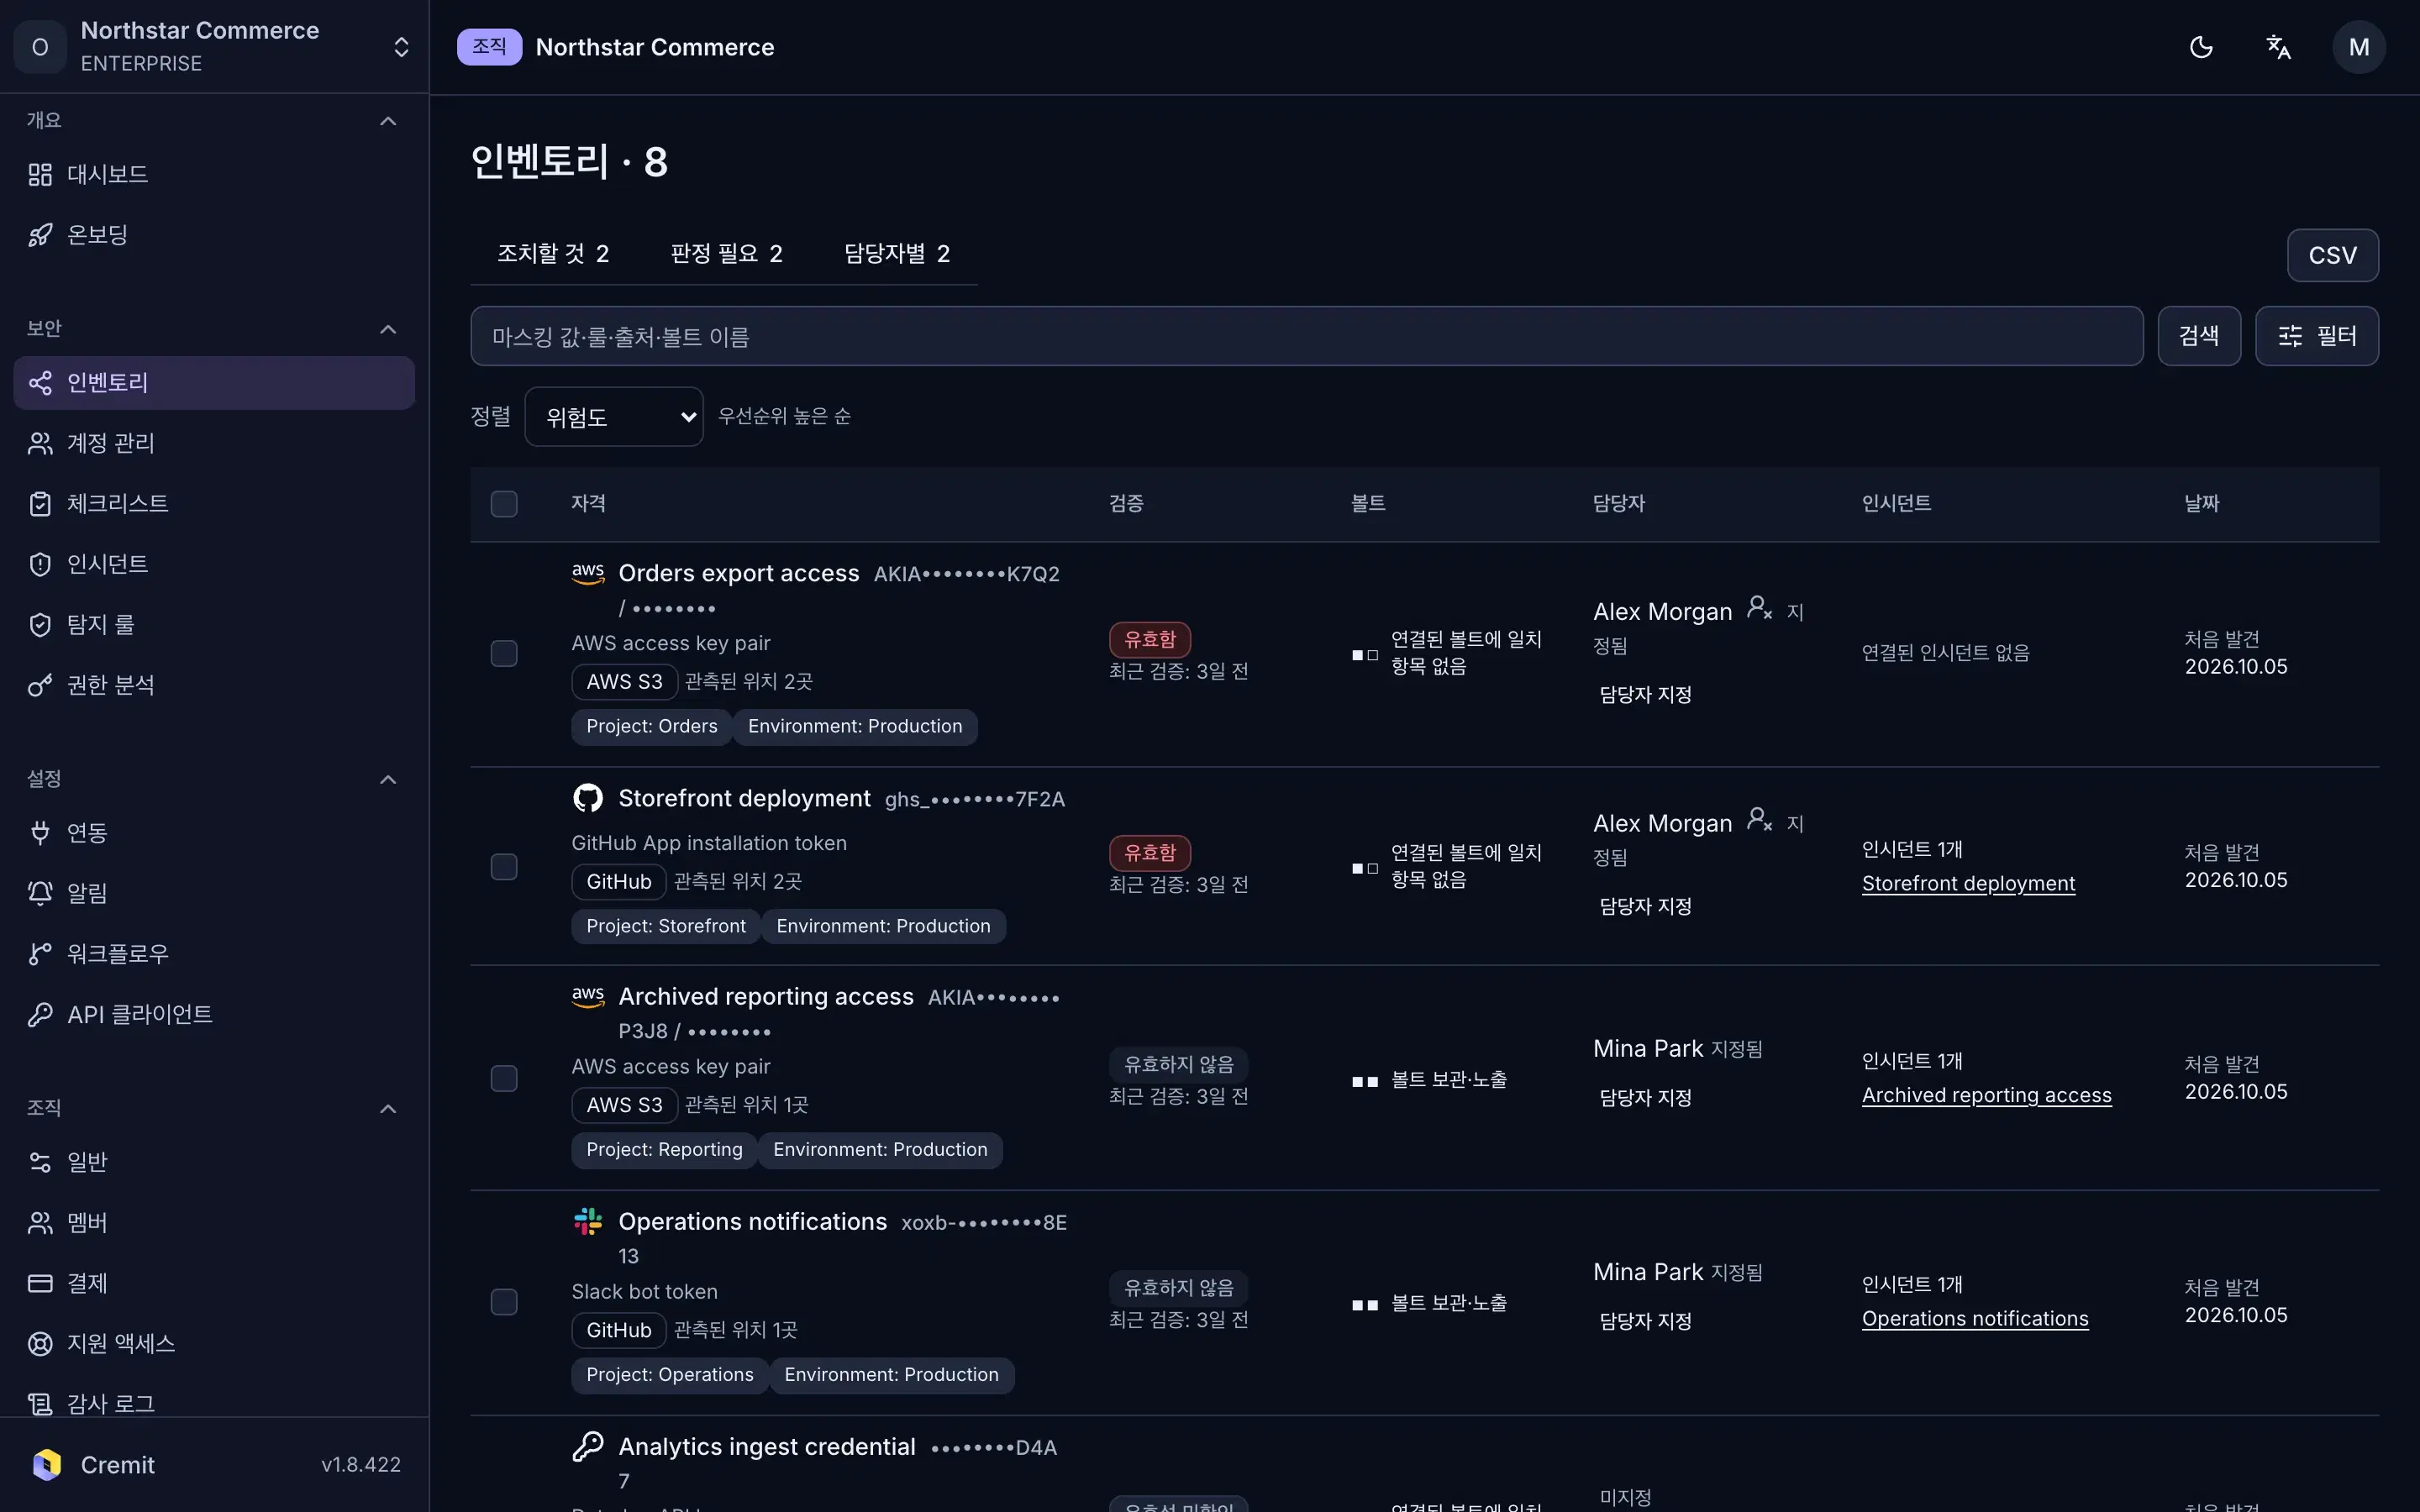
시크릿마다 대응할 소유자를 정하세요.
시크릿과 지정된 소유자를 함께 확인합니다. 발견 자료의 작성자를 단서로 삼고, 현재 대응 책임자는 팀이 확인해 지정합니다.
- 발견 기록과 출처부터 확인합니다.
- 작성자가 지금도 키를 관리하는지 확인하고 소유자를 정합니다.
- 발급처 조치와 재검증 결과를 조사 기록에서 함께 확인합니다.
출처에 따라 다른 세 가지 근거
실제 제품 화면이 아닌 인벤토리 행 유형 설명입니다. 각 행에는 해당 출처에서 얻은 정보만 담깁니다.
CODE스캔 발견 건
연결한 소스에서 탐지 규칙에 맞는 시크릿을 찾은 기록입니다. 발견 위치와 작성자·소유자 정보를 보고, 지원 유형은 유효성 결과도 확인합니다.
VAULT볼트 전용 항목
스캔 발견 건과 매칭되지 않은 시크릿 매니저 동기화 항목입니다. 볼트 기록, 확인 가능한 현재 버전의 나이와 로테이션 설정을 보여줍니다.
MANUAL수동 등록 자산
사람이 관리 목적으로 등록한 시크릿 기록입니다. 이름, 서비스, 지정된 소유자, 입력한 생성일이 있다면 경과 기간을 볼 수 있습니다.
행의 출처를 보고 상태를 읽으세요
같은 상태 칸이라도 행의 출처에 따라 담긴 근거가 다릅니다.
01
유효성 결과
스캔 발견 건은 발급처 검증 지원 여부와 마지막 검사 시각을 확인하세요. 미지원 유형은 직접 확인 필요로 남습니다. 판정 불가 결과도 추가 검토가 필요합니다. 볼트 전용·수동 등록 행에는 유효성 판정이 없습니다.
02
발견 위치와 노출
연결하거나 모니터링하는 소스에서 기록된 위치와 공개 노출 신호를 확인하세요.
03
소유자 상태
작성자 정보로 추정한 소유자 후보와 직접 지정한 소유자를 나눠서 보여 줍니다.
04
나이와 권한 정보
볼트 항목의 나이는 현재 버전 생성 시각을, 수동 등록 자산은 입력된 시크릿 생성일을 기준으로 계산합니다. AWS 액세스 키·GCP API 키 권한 분석에는 필요한 연동이 있어야 하며 실제 사용 증거와 다릅니다.
인벤토리에서 자주 확인하는 질문
볼트·수동 등록 행의 유효성 칸은 왜 비어 있나요?
볼트 전용·수동 등록 행에는 발급처 검증에 쓸 탐지된 키 값이 없기 때문입니다. 빈 칸은 키가 폐기됐다는 뜻이 아닙니다. 현재 상태가 필요하면 발급처에서 확인하세요.
볼트 전용이면 노출된 적이 없나요?
아닙니다. 연결한 범위에서 해당 볼트 밖의 발견 건과 매칭되지 않았다는 뜻입니다. 다른 시스템과 발급처 로그를 확인해야 더 넓은 노출 여부를 판단할 수 있습니다.
민감한 키가 분명히 노출됐다면 어떻게 하나요?
발급처에서 신속히 차단하고, 영향을 받는 서비스를 찾고, 소유자를 지정해 결과를 기록하세요. 활성 노출을 줄이기 위해 인벤토리 조사가 끝날 때까지 기다릴 필요는 없습니다.
행 하나를 출처부터 살펴보세요
탐지·볼트·수동 등록 중 어디에서 온 행인지 확인하고 유효성, 노출, 소유자, 경과 기간 정보를 읽어 보세요. 발견 건이라면 연결된 조사를 이어가세요.