팀마다 이렇게 씁니다
같은 기능이라도 맡은 역할에 따라 하는 일이 다릅니다.
AppSec 엔지니어
소스를 연결하고 탐지 기준을 조정하며, 사람이 판단해야 하는 결과를 검토합니다.
개발자
PR 검사에서 걸린 키를 코드와 이력에서 지웁니다.
서비스 담당자
발급처에서 키를 교체하거나 폐기하고 재확인 결과를 기다립니다.
한 건의 탐지 결과를 읽는 순서
모든 패턴 탐지를 확인된 사고로 취급하지 말고 근거를 순서대로 읽으세요.
01
선택한 소스에서 자격증명 규칙에 맞는 값을 찾습니다.
02
탐지 결과에 유형과 발견 위치를 기록합니다.
03
발급처 검증 결과와 확인 시각이 함께 붙습니다.
04
담당자가 맥락을 확인하고 발급처에서 키를 교체하거나 폐기합니다.
발견한 키에서 무엇을 확인할 수 있나요?
GitHub 저장소에서 AWS 키를 발견한 예시입니다. 발견 위치와 발급처 검증 결과를 확인한 뒤, 대응할 담당자를 정합니다.
- 탐지 기록에서 값이 발견된 위치를 확인합니다.
- 유효 상태는 검증 시점에 인증이 가능했다는 뜻입니다.
- 담당자가 의존 서비스를 확인하고 AWS에서 키를 교체하거나 폐기합니다.
어디를, 언제 검사하나요?
연결한 내부 소스를 검사합니다. 외부 공개 자산의 탐색과 모니터링은 별도 기능과 설정을 따릅니다.
- 저장소와 Git 이력
연결한 GitHub·GitLab·Bitbucket 저장소의 코드와 커밋 이력에서 키를 찾습니다. 최신 파일에서 값을 지워도 이전 커밋에는 남을 수 있습니다.
GitHub App에 연결된 pull request는 이벤트를 받으면 검사할 수 있고, 저장소 이력은 주기적으로 스캔합니다.
- 패키지와 클라우드 스토리지
연결한 GitHub Packages·GHCR 이미지와 AWS S3 객체에서 노출된 자격증명을 확인할 수 있습니다.
연동 권한과 검사 주기에 따라 실제 범위가 달라집니다.
- 문서와 메시지
연결한 Google Drive, Jira, Confluence, Notion, Slack 콘텐츠에서 자격증명으로 보이는 값을 찾습니다.
모든 문서 수정이나 메시지마다 검사하는 방식은 아니며, 정해진 주기로 확인합니다.
스캔 결과로 알 수 있는 것
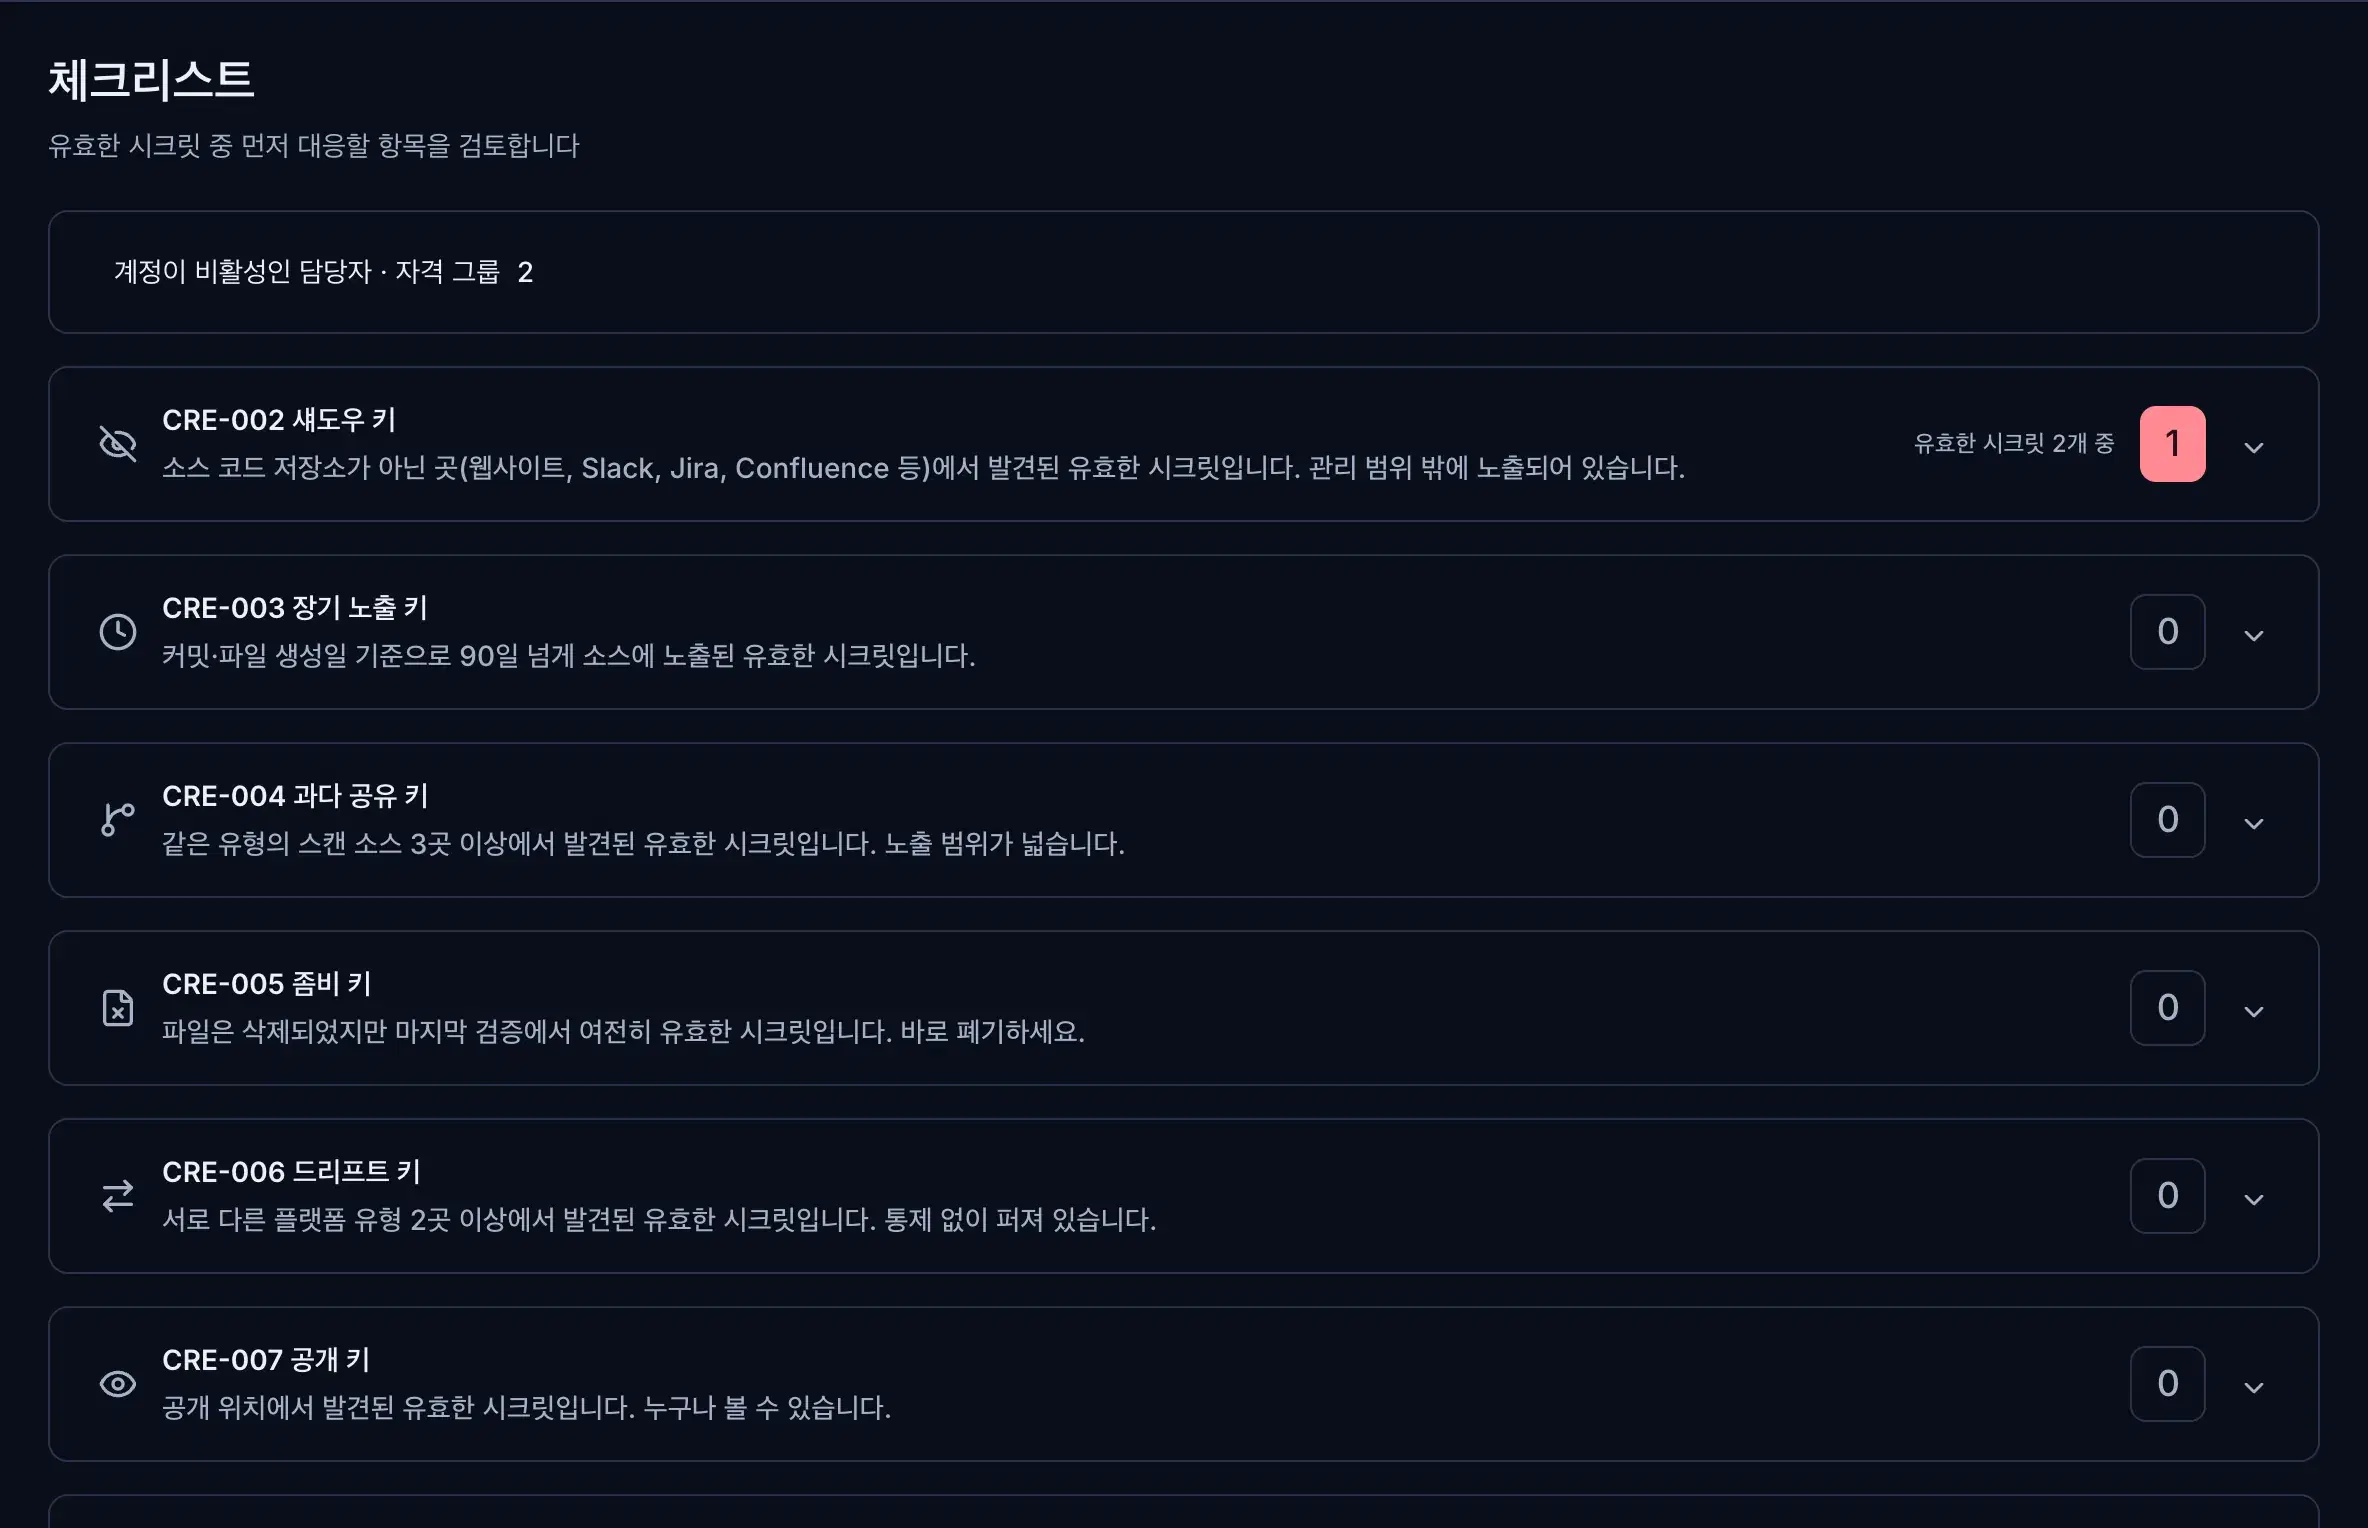
탐지, 유효성, 실제 사용 여부는 서로 다른 판단입니다. 담당자에게 전달할 때 각각의 근거를 함께 보세요.
패턴 탐지
규칙에 맞는 값과 발견 위치를 기록합니다. 실제 사용할 수 있는 키라고 판단하기 전에 주변 맥락과 오탐 가능성을 확인해야 합니다.
발급처 검증
최신 검사에서 발급처가 키를 받아들이는지 확인합니다. 검사 결과와 시각이 함께 남습니다.
조치 판단
노출 위치, 최신 유효성, 담당자와 확인 가능한 AWS·GCP 권한 정보를 함께 검토해 우선순위를 정합니다. 담당자가 발급처에서 키를 로테이션하거나 폐기한 뒤 결과를 확인합니다.
자주 묻는 질문
최신 커밋에서 시크릿을 지우면 노출도 사라지나요?
아니요. Git 이력이나 다른 위치에 남을 수 있습니다. 발견 위치를 확인하고 민감한 키는 발급처에서 로테이션하거나 폐기하세요.
탐지한 키는 모두 자동으로 유효성을 확인하나요?
발급처 검증을 지원하는 유형은 자동으로 확인하고, 나머지는 검토 대상으로 넘겨 드립니다.
키가 유효하면 이미 악용됐다는 뜻인가요?
아니요. 특정 시점의 유효성 검사 결과입니다. 실제 사용 여부는 발급처 활동 로그와 다른 사고 근거를 조사해야 합니다.
탐지 다음의 판단으로 이어가세요
패턴에 맞는 값을 찾았다면 공개 노출, 최신 유효성, 확인 가능한 접근 정보를 함께 보세요. 오탐 검토 가이드에는 애매한 결과를 살피는 방법을 정리했습니다.